 Tillbaka till bloggen
14 september 2026
8 minuters läsning
Så här lägger du till SMS-engångsverifiering i ditt appregistreringsflöde
En ny registrering är inte automatiskt en betrodd användare. Det kan vara en riktig kund, en bot, en bedragare eller en person som skapar flera konton. SMS-engångslösenordsverifiering ger en praktisk förtroendekontroll genom att bekräfta att personen som slutför flödet kan ta emot ett meddelande på det telefonnummer de angav. Det bevisar inte fullständig identitet, men det ger applikationen ett användbart faktum som den kan agera utifrån. Den verkliga implementeringsutmaningen är att avgöra var verifieringen hör hemma, hur man förhindrar missbruk av själva verifieringsflödet och vad appen ska göra efter att ett nummer har verifierats.
Vad SMS-telefonverifiering faktiskt bevisar
Telefonverifiering besvarar en snäv men viktig fråga: kontrollerar den här användaren telefonnumret de angav?
Den skillnaden är viktig. En lyckad verifiering bevisar inte en persons juridiska identitet, stoppar inte alla typer av bedrägerier eller garanterar att ett telefonnummer alltid kopplas till en individ. Det ger dig en starkare signal än ett overifierat formulärfält.
För många arbetsflöden för registrering och åtkomstkontroll är den signalen tillräcklig för att vara användbar. Den kan hjälpa team att:
- minska antalet enkla falska registreringar;
- göra det dyrare att skapa masskonton;
- bekräfta en nåbar kontaktperson innan du aktiverar ett konto;
- tillämpa regler om ett nummer per åtgärd i omröstningar, befordringar eller begränsade arbetsflöden;
- lägg till ett förtroendesteg innan känsliga kontoändringar.
Behandla telefonverifiering som ett enda lager i applikationens förtroendemodell, inte som en komplett autentiseringsstrategi. Om åtgärden medför högre risk bör verifieringsresultatet kombineras med andra kontroller som sessionskontroller, enhetssignaler, kontohistorik, hastighetsgränser eller manuell granskning.
Bestäm var verifieringen hör hemma i registreringsprocessen
Den bästa verifieringspunkten är inte alltid den första skärmen. Varje verifieringssteg skapar friktion, så det bör skydda något som är värt att skydda.
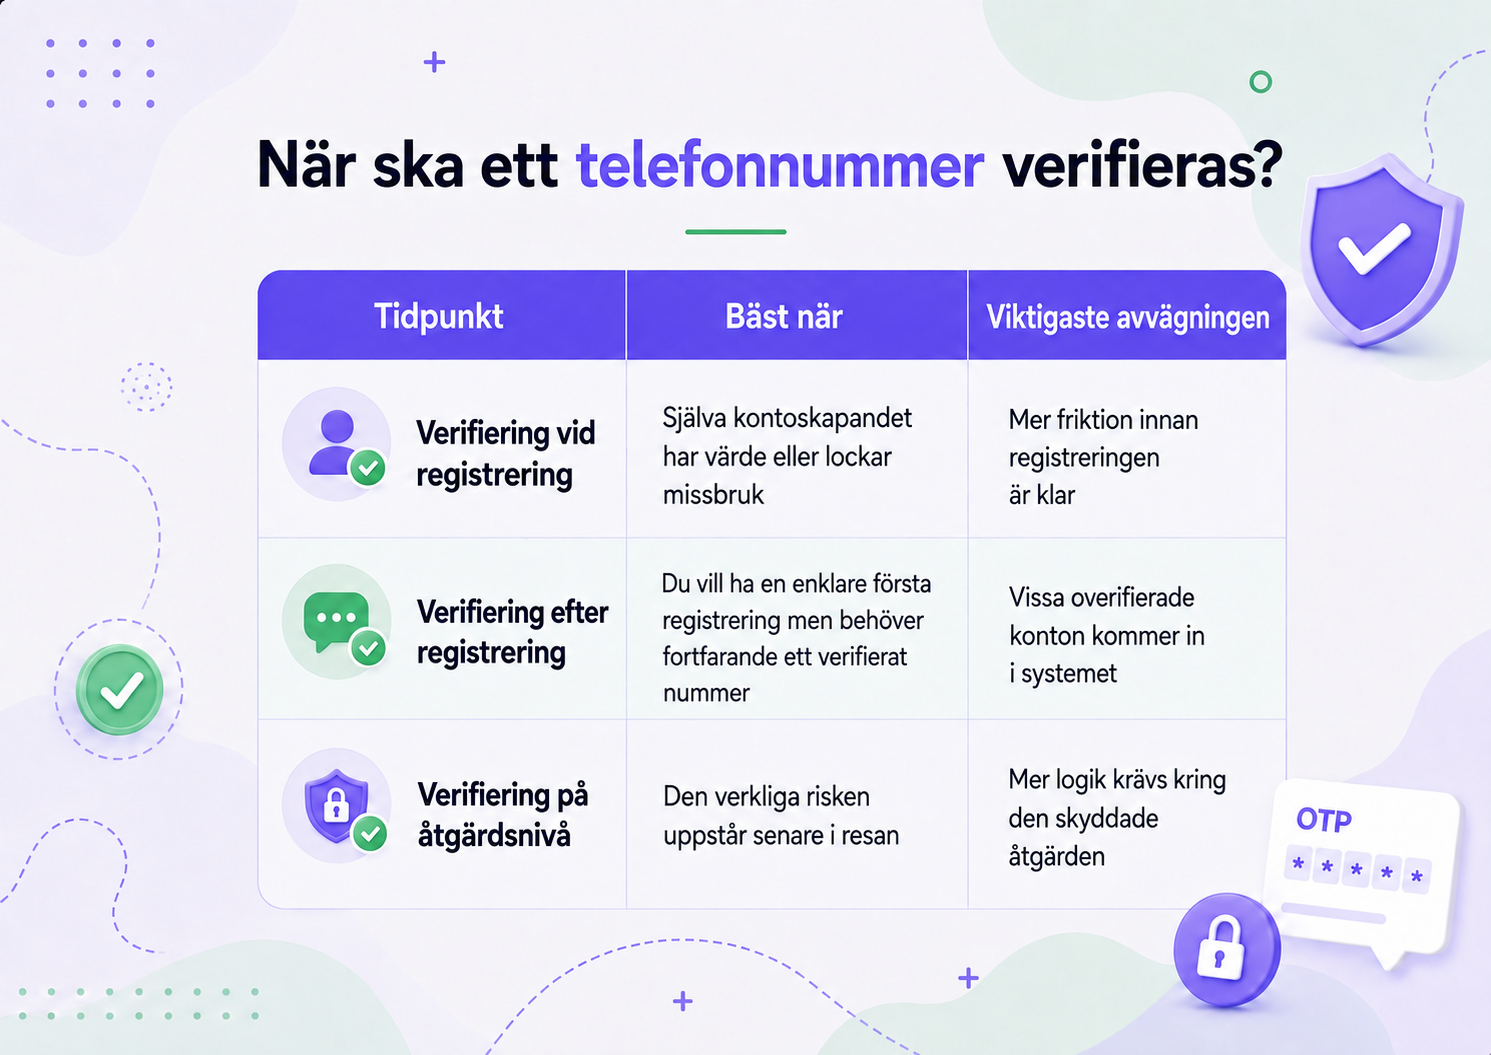
Verifiera tidigt när kontoskapandet i sig har värde
Verifiering vid registrering är klokt för arbetsflöden som gratis provperioder, remissprogram, begränsat lager, kuponginlösen eller communities där dubbletter av konton skapar modereringsproblem. Att bekräfta numret före aktivering kan hålla användardatabasen renare från början.
Skjut upp verifieringen när risken uppstår senare
Verifiering efter registrering kan fungera bättre när du vill ha en smidigare registreringsupplevelse. Användaren kan skapa ett konto först, men utvalda funktioner förblir låsta tills telefonnumret har verifierats.
Verifiering på åtgärdsnivå är användbar när den högsta risken uppstår senare. En användare kan surfa normalt och sedan verifiera innan hen ändrar känsliga kontouppgifter, skickar in en röst, gör anspråk på en förmån eller slutför en annan begränsad åtgärd.
Rätt placering beror på kostnaden för missbruk kontra kostnaden för friktion. Om det är billigt för en angripare och dyrt för företaget att skapa ett falskt konto, verifiera tidigare. Om de flesta användare är legitima och den riskfyllda åtgärden sker senare, skjut upp kontrollen tills den behövs.
Så här fungerar ett SMS-engångslösenordsverifieringsflöde
Den grundläggande OTP-sekvensen
Ett standard SMS OTP-verifieringsflöde är enkelt ur användarens perspektiv:
- Användaren anger ett telefonnummer.
- Appen begär en engångskod.
- Verifieringstjänsten skickar koden via SMS.
- Användaren anger koden i appen.
- Backend-systemet kontrollerar om koden är giltig och fortfarande aktiv.
- Appen registrerar verifieringsresultatet och tillåter nästa åtgärd.
Det viktigaste designvalet är att hålla kodgenerering och validering på betrodd serverinfrastruktur. Webbläsaren eller mobilklienten bör aldrig innehålla inloggningsuppgifter som kan begära eller verifiera koder direkt.
Applikationen bör också normalisera telefonnummer innan de skickas till verifieringsflödet, särskilt när användare kan registrera sig från flera länder. Konsekvent formatering gör det enklare att matcha framtida förfrågningar, tillämpa gränser och undvika att behandla samma nummer som flera identiteter eftersom det angavs i olika format.
OTP-koder är inte det enda verifieringsalternativet
Vissa verifieringsflöden kan skicka en säker verifieringslänk till användarens telefon istället för att be dem skriva in en kod.
Upplevelsen är annorlunda, men förtroendefrågan förblir densamma: bevisade personen kontroll över telefonnumret de angav?
Valet mellan en engångslösenordslösenordslänk och en verifieringslänk bör bero på produktupplevelsen, enhetens sammanhang och hur mycket kontroll applikationen behöver över bekräftelsesteget.
Utforma verifieringsflödet för missbruk, inte bara den lyckliga vägen
Det största misstaget vid telefonverifiering är att endast utforma för en legitim användare som begär en kod, anger den korrekt och fortsätter.
Angriparna följer inte den vägen.
En verifieringsslutpunkt kan i sig själv bli ett mål för missbruk. Automatiserade skript kan utlösa upprepade kodförfrågningar, gå igenom stora listor med telefonnummer eller göra många kodinmatningsförsök. Även när en angripare aldrig verifierar framgångsrikt kan de skapa meddelandekostnader, bullriga loggar, supportproblem och onödig belastning.
Begäran om verifiering av hastighetsgränser
Hastighetsbegränsning är en del av säkerhetsmodellen, inte bara en teknisk optimering.
Definiera som minimum kontroller för:
- hur ofta samma nummer kan begära en ny kod;
- hur många verifieringsförfrågningar som kan komma från samma konto, enhet, session eller IP-intervall;
- när upprepade förfrågningar ska utlösa en nedkylning;
- när misstänkt beteende ska loggas eller granskas.
Ett flöde som tillåter obegränsade verifieringsförfrågningar kan bli dyrt även om ingen angripare någonsin lyckas ange ett giltigt engångskod.
Kontrollen skickar om och felaktiga kodförsök
En knapp som heter ”Skicka igen” ska inte betyda ”skicka på obestämd tid”. Använd en nedkylningsperiod, låt användaren vänta innan en ny begäran görs och undvik att skapa ett nytt aktivt verifieringstillstånd varje gång knappen klickas.
Kodinmatning behöver också begränsningar. Definiera hur många felaktiga försök som tillåts innan en tillfällig blockering, återställning eller en ny verifieringsbegäran krävs.
Tydliga felmeddelanden är användbara, men de bör inte avslöja onödiga detaljer som hjälper någon att testa systemet. Berätta för legitima användare om de behöver försöka igen, begära en ny kod eller korrigera telefonnumret utan att exponera interna verifieringsregler.
Din applikation äger fortfarande förtroendebeslutet
En verifieringsleverantör kan bekräfta om koden eller verifieringslänken är giltig. Din applikation avgör fortfarande vad resultatet betyder.
Spara verifieringsresultatet
Appen behöver ett varaktigt tillstånd. Om ett nummer verifierades för kontoaktivering, registrera det resultatet. Om verifieringen låste upp en engångsröst, inlösen eller begränsad åtgärd, registrera även det.
Annars kan en användare upprepa samma arbetsflöde efter att ha öppnat en ny session eller efter att programmets tillstånd har återställts.
Lagra inte mer verifieringsdata än du behöver, men lagra tillräckligt för att upprätthålla affärsregeln. Beroende på användningsfallet kan det inkludera:
- verifieringsstatus;
- normaliserat telefonnummer;
- verifieringstidsstämpel;
- kontot eller åtgärden som är kopplad till verifieringen;
- nytt försök eller utelåst tillstånd;
- revisionsinformation som behövs för felsökning.
Behåll verifieringslogik och inloggningsuppgifter på serversidan
Verifieringsuppgifter och tjänstkonfiguration bör finnas kvar på betrodd infrastruktur.
Miljövariabler eller ett motsvarande system för hantering av hemligheter är lämpliga; webbläsarkod, publika databaser och klientkonfiguration är inte det.
Kodgenerering, verifieringskontroller, auktoriseringsbeslut och ihållande verifieringsstatus bör alla hanteras av betrodd backend-logik.
Det är också viktigt att skilja på "telefonnummer verifierat" från "användarbetsförtroende". Ett verifierat nummer kan öka förtroendet, men risken kan förändras över tid. En mogen applikation kan använda telefonverifiering som en signal tillsammans med kontots ålder, enhetshistorik, ovanligt beteende och känsligheten för den begärda åtgärden.
Balans mellan säkerhet, användarfriktion och verifieringskostnad
Ett verifieringsflöde kan vara säkert på papper och ändå misslyckas i produktion om legitima användare inte kan slutföra det tillförlitligt.
Justera utgångs- och återförsöksregler för riktiga användare
Kodens utgångsdatum är ett bra exempel. Ett mycket långt utgångsfönster försvagar värdet av en engångskod. Ett mycket kort utgångsfönster skapar onödiga fel när meddelanden försenas eller användare växlar mellan appar.
Målet är ett fönster som är tillräckligt kort för att begränsa risken men tillräckligt långt för normal leverans och inträde.
Policyen för återförsök skapar samma avvägning. Användare skriver fel koder. Meddelanden kan komma fram sent. Siffror kan anges felaktigt. Ett bra flöde möjliggör återställning utan att återförsök förvandlas till en obegränsad attackyta.
Team bör testa dessa felscenarier medvetet istället för att upptäcka dem efter lansering.
Behandla verifieringskostnaden som en del av missbruksmodellen
Affärsmodellen bakom verifieringen spelar också roll eftersom misslyckade försök kan generera verkliga kostnader.
Traditionell meddelandebaserad fakturering kan göra varje skickat verifieringsmeddelande fakturerbart även när användaren aldrig slutför processen. Det innebär att automatiserade förfrågningar inte bara är ett säkerhetsproblem; de kan också bli ett direkt kostnadsproblem.
För team som inte själva vill bygga logik för OTP-generering, leverans, validering och återförsök, TopMessage Verify API hanterar verifieringslivscykeln med resultatbaserad prissättning: företag betalar för lyckade verifieringar snarare än misslyckade verifieringsförsök.
Det anpassar kostnaden närmare det resultat som applikationen faktiskt behöver.
Kostnaden bör inte avgöra säkerhetsdesignen, men den bör vara en del av den. Om missbruk kan utlösa obegränsade betalda meddelanden, blir slutpunktens ekonomi en del av hotmodellen.
Vet när SMS-verifiering är rätt nivå av förtroende
SMS-verifiering fungerar bra när applikationen behöver en praktisk, välbekant signal för telefonnummerkontroll utan att införa en mer omfattande identitetsprocess.
Den passar starkt för:
- appregistrering och kontoaktivering;
- begränsade åtgärder med låg till medelhög risk;
- minskning av dubbletter av konton;
- befordringar, omröstning och regler om ett nummer per handling;
- kontaktbekräftelse;
- stegvisa kontroller innan valda kontoändringar.
Det passar sämre när applikationen måste bevisa juridisk identitet, uppfylla en högre säkerhetsstandard eller förbli oberoende av mobil meddelandeleverans. I dessa fall kan SMS-verifiering fortfarande vara ett lager, men det bör inte vara det enda.
Beslutet bör utgå från affärsrisken. Fråga vad du faktiskt behöver veta om användaren.
Om kontroll över ett telefonnummer räcker för att minska det missbruk du bryr dig om, är SMS-engångslösenordsverifiering ofta en rimlig kontroll. Om åtgärden kräver starkare identitetsbevis behövs starkare metoder.
Checklista för implementering av SMS-engångsverifiering
Innan lanseringen, bekräfta att teamet har fattat tydliga beslut om både den lyckliga vägen och den missbruksvägen:
- definiera exakt vad som utlöser verifiering;
- bestämma vad som låses upp av en lyckad verifiering;
- normalisera telefonnummer konsekvent;
- spara kodförfrågningar och validering på servern;
- hålla inloggningsuppgifter borta från klientsidans kod;
- ange regler för kodutgång;
- ange nedkylningstider för återsändning och gränser för begäran;
- begränsa felaktiga kodförsök;
- definiera tillfällig blockering eller granskningsbeteende för misstänkt aktivitet;
- bestående verifieringsstatus och den åtgärd som den godkände;
- scenarier med utgångna, försenade, felaktiga och upprepade kodtest;
- testa vad som händer när samma användare startar flödet från en ny session;
- logga tillräckligt med information för att felsöka fel utan att avslöja hemligheter;
- Gör återställningsinstruktionerna tydliga för legitima användare.
Ett bra verifieringsflöde är inte bara att "skicka en kod och kontrollera den". Det är ett litet förtroendesystem. OTP:n bevisar kontroll över ett telefonnummer; den omgivande applikationslogiken avgör hur värdefullt det beviset blir.
Vanliga frågor
Bevisar SMS-engångslösenordsverifiering en användares identitet?
Nej. Det bevisar att användaren som slutförde verifieringsflödet hade tillgång till telefonnumret vid den tidpunkten. Det är en användbar förtroendesignal, men det är inte samma sak som att bevisa juridisk identitet eller garantera att användaren är legitim.
Bör telefonverifiering ske under registreringen eller senare?
Det beror på var missbruk skapar störst risk. Verifiera under registreringen när det är kostsamt att skapa ett falskt konto. Om du vill ha ett registreringsflöde med lägre friktion kan verifieringen ske senare innan en känslig eller begränsad åtgärd.
Hur ska gränserna för omsändning och engångslösenord fungera?
Sätt tydliga gränser för både att begära nya koder och att ange felaktiga. Legitima användare behöver en återställningsväg, men upprepade förfrågningar eller misslyckanden bör utlösa nedkylningsperioder, tillfällig blockering eller andra kontroller mot missbruk.
Kan telefonverifiering använda en länk istället för en engångskod?
Ja. Vissa verifieringsflöden skickar en säker länk till användarens telefon istället för att be dem skriva in en kod. Båda metoderna tjänar samma huvudsyfte: att bekräfta kontroll över det angivna telefonnumret.
Vad ska en app lagra efter lyckad telefonverifiering?
Lagra tillräckligt med status för att upprätthålla affärsregeln, såsom verifieringsstatus, det normaliserade telefonnumret, en tidsstämpel och det konto eller den åtgärd som verifieringen godkände. Undvik att lagra onödiga verifieringsdata.
Räcker SMS-verifiering för att stoppa bottar och bedrägerier?
Nej. SMS-verifiering kan öka kostnaden för missbruk och ta bort många enkla falska registreringar, men det bör vara en del av en bredare förtroendemodell. Högriskflöden kan också behöva hastighetsgränser, enhets- eller sessionssignaler, kontohistorik eller starkare identitetskontroller.